
SAML 2.0 SSO
SAML 2.0 SSO 让成员通过企业身份平台完成身份验证后登录千问办公,无需为千问办公单独维护一套登录密码。配置时,两端需要建立信任:千问办公提供服务方(SP)信息,企业身份平台提供身份方(IdP)信息。先将 SP 信息登记到身份平台,再把 IdP 元数据导入千问办公。
第一步:把千问办公信息登记到身份平台
- 进入【用户管理 → 身份认证 → SSO 登录】,点击【新增认证源】,选择“SAML 2.0”并填写名称。
- 点击【创建并继续】生成 SP 信息。复制 Assertion Consumer Service URL(接收登录结果的地址)和 Audience URI(服务标识),按需下载 Metadata 和签名证书。
- 在企业身份平台创建 SAML 应用,把这两项填到对应的回复地址、服务标识字段;需要导入元数据时使用下载的 Metadata。
- 在身份平台分配允许登录的成员,并取得它的 Metadata URL、Metadata 文件,或手工配置需要的 Entity ID、SSO URL 和签名证书。
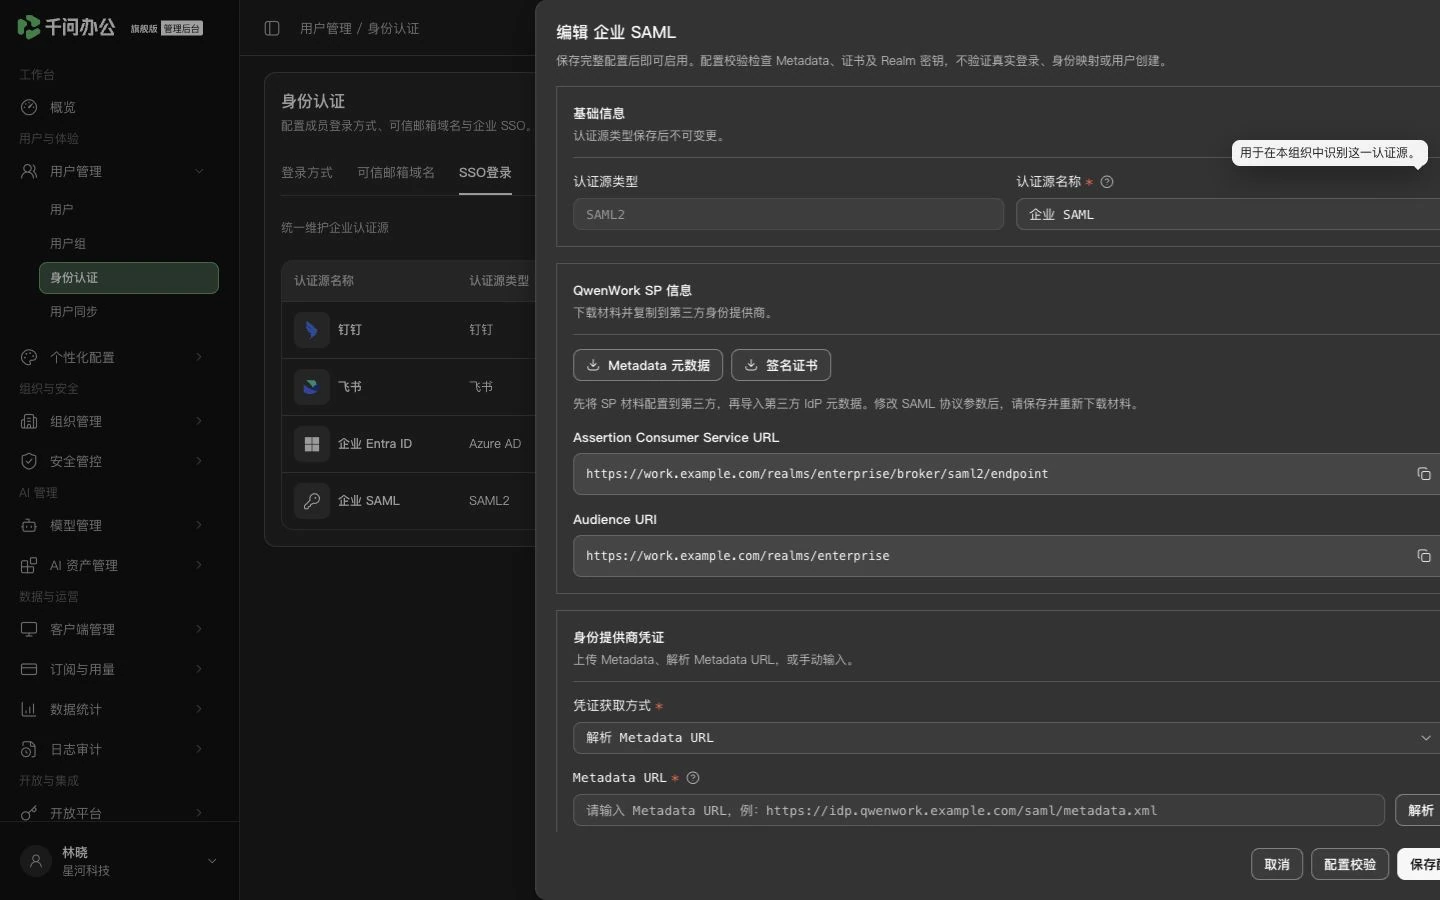
管理后台:先取得 SP 信息,再设置身份提供商凭证。
第二步:导入身份平台信息
在“身份提供商凭证”选择一种方式:上传 Metadata 文件、解析 Metadata URL,或手动输入。导入后核对身份提供商标识、登录地址和签名证书。
“协议绑定”决定请求怎样传递;“SAML 请求签名”和“请求签名算法”决定千问办公如何签署请求。应与身份平台的要求保持一致。
第三步:设置签名和用户属性
千问办公始终验证 IdP 签名。“要求 Assertion 签名”开启时要求断言本身带有效签名;关闭时允许有效的 Response 或 Assertion 签名,不表示跳过签名验证。
- 核对 NameIDFormat、响应绑定、签名 KeyName 和是否签署 SP Metadata。
- 在“关联规则”中,为第三方用户 ID 选择 NameID,或填写对方返回的 Attribute Name。
- 为姓名及其他身份字段设置实际属性名。支持普通名称、URI 和 OID;不要填写 FriendlyName 或 XML 路径。
- 第三方用户 ID 与姓名必须保留,邮箱、手机号、工号、账号至少映射一项。修改 ID 来源可能改变账号关联,不会自动迁移或合并已有用户。
- 按需要开启自动创建用户,并选择默认部门及是否尝试授予席位。
高级项包括重新认证、登录提示、加密 Assertion、允许时钟偏差和认证上下文。只有身份平台明确要求时才调整;AuthnContext ClassRefs 与 DeclRefs 只能填写一组。变更 SP Entity ID 或协议参数后,要保存并重新下载 SP 材料,在身份平台同步更新信任配置。
第四步:保存、启用和验证
- 点击【保存配置】。需要时运行【配置校验】,检查 Metadata、证书等配置。
- 启用该认证源,并在“登录方式”开启 SSO。
- 用已分配权限的普通成员完成登录,核对账号、姓名和其他身份资料。
如果签名失败,先检查证书有效期和两端签名要求;如果用户关联失败,检查 NameID 或 Attribute 的实际值。配置校验不验证真实登录和用户创建。
已有用户与删除记录
SSO 只通过三方 ID 匹配用户,匹配后的处理如下:
| 匹配结果 | 处理方式 |
|---|---|
| 命中未删除用户,其他身份字段无冲突 | 完成登录,保留已有资料和同步来源 |
| 返回的账号、邮箱、手机号或工号与其他用户冲突 | 拒绝本次登录,管理员处理冲突后再试 |
| 未命中用户 | 按「自动创建用户」设置处理 |
| 三方 ID 只有已删除记录 | 不恢复旧 QID;自动创建关闭时拒绝登录,开启且当前资料无冲突时创建新用户和新 QID |
新账号使用本次登录返回的资料、当前默认部门和席位策略,不继承旧账号的角色、密码、席位或部门。完整规则见身份认证。
返回:身份认证-概述